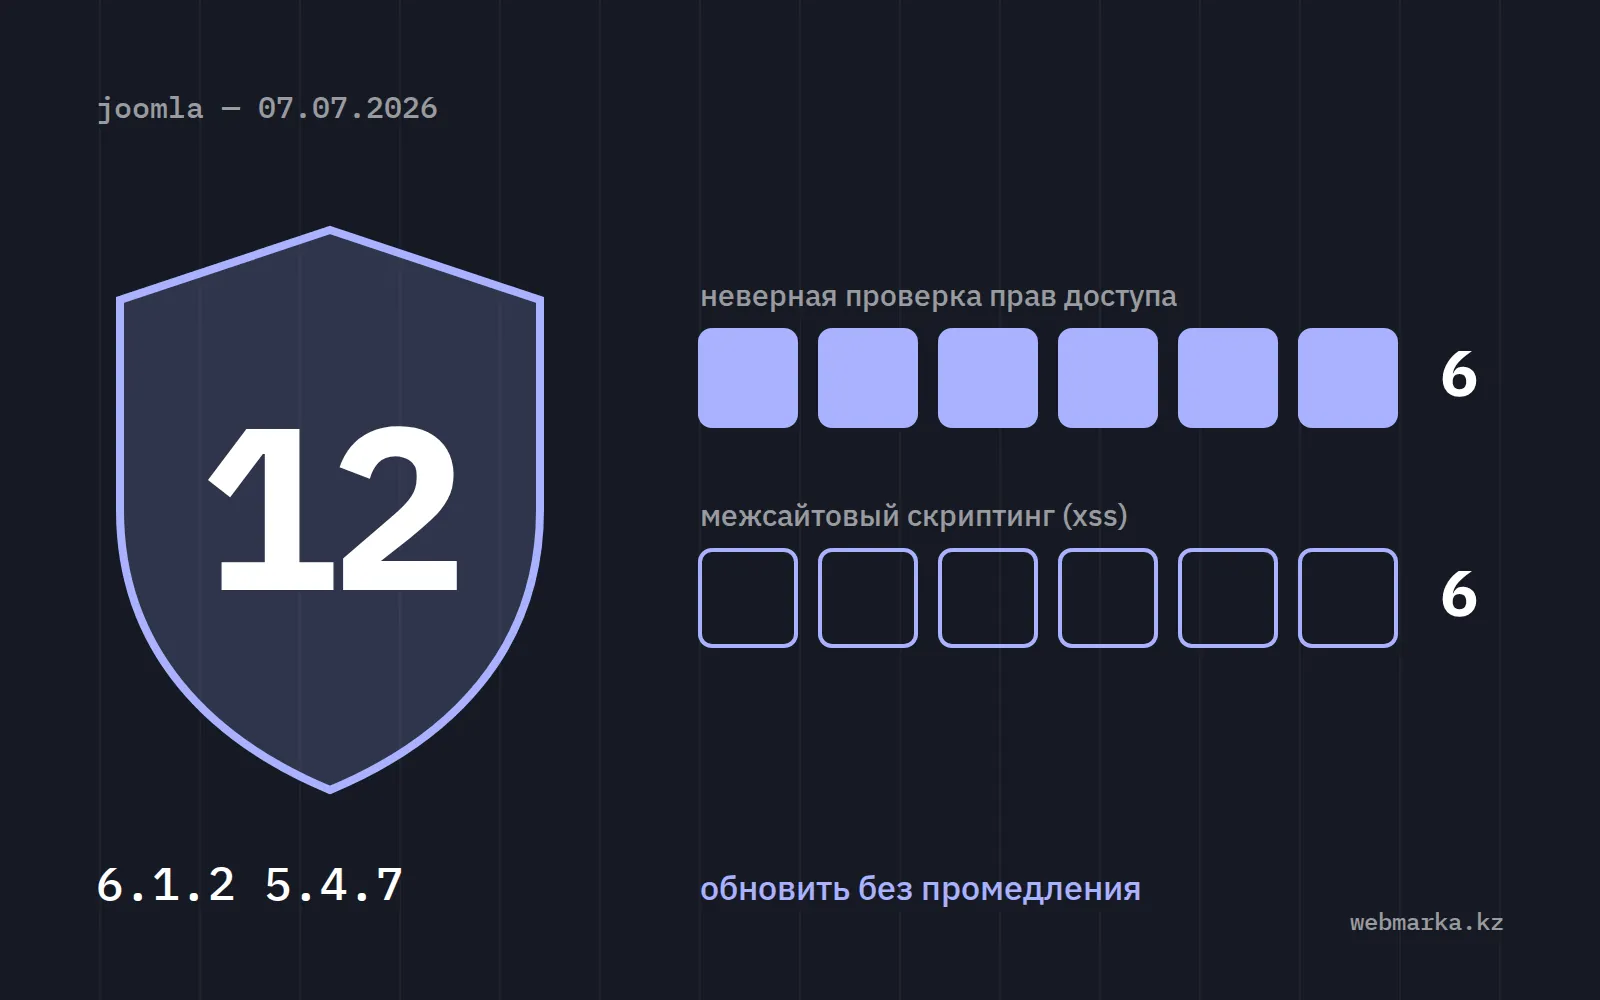
К выпуску центр безопасности Joomla опубликовал двенадцать уведомлений. Уязвимы версии с 4.0 по 5.4.6 и с 6.0 по 6.1.1. Ошибки делятся на две группы.
Неверная проверка прав доступа
Такие ошибки нашлись в конечных точках веб-сервисов для медиаменеджера, пользовательских полей и компонента приватности, при скачивании визитной карточки контакта, в рабочих процессах и в менеджере модулей. Одна из них, CVE-2026-48958, позволяла неавторизованному пользователю создавать пользовательские поля через API.
Межсайтовый скриптинг
Остальные уязвимости относятся к межсайтовому скриптингу. Английское cross-site scripting сокращают до XSS, чтобы не путать с CSS: злоумышленник подсовывает в страницу свой скрипт, и тот выполняется в браузере жертвы, например администратора сайта. Здесь XSS возможен в управлении многофакторной аутентификацией, менеджере шаблонов, установщике расширений, макетах модальных окон, общем макете вывода изображений и через языковые переопределения.
Что делать
- Обновить ядро до 6.1.2 или 5.4.7.
- Если веб-сервисы API на сайте не используются, отключить их плагины: так закрывается целый класс атак.
- Запланировать переход с пятой ветки: Joomla 5.4 получает исправления ошибок до 13 октября 2026 года, а исправления безопасности — до 12 октября 2027 года.